
”Search Engine optimization. You will never find a more wretched hive of scum and villany. We must be cautious.”*
*obskyr popkulturell referens
Dags för lite fredagsmys. Rensningen av ca 100 000 SEO-spamkonton registrerade på bloggen är nu färdig och kvar finns nu bara legitima kommentarskonton som lämnat godkända kommentarer, medan några riktiga läsares konton kastats ut med badvattnet då de inte kommenterat. Alla kan fortsätta läsa bloggen som vanligt och det krävs inte någon registrering för det. I samband med detta så kan konstateras att 97% av trafiken från icke Västländer blockeras via bloggens brandväggsregler hos Cloudflare, och det stora kvarvarande säkerhetsproblemet stavas USA, som pga näst största legitima läsarland inte är blockerat lika hårt.

Utrensningen av SEO-spamkonton är nu färdig, och dessa trodde sig trots att de var blockerade från sökmotorindexering i bloggens robots.txt kunna få sökmotoroptimering genom kontobeskrivningarna, som går att läsa om man klickar på ett kommentarskonto och kan direktlänkas från externa SEO-sajter. Öht är SEO som sagt en väldigt skum bransch.
Registreringarna har pågått länge, men jag har saknat verktyg att massradera, men det som fick mig att kavla upp ärmarna här var att en svensk SEO-skurk ska skrutit och tagit betalt för att placera sådana meningslösa länkar specifikt på bloggen. Rent bedrägeri, både att tjäna pengar på min blogg och på att ljuga för sina kudner eftersom sidorna inte indexerades av sökmotorer. Men så är SEO ”a wretched hive of scum and villany”.
Nåväl, problemet löst.
Registreringarna sker via botnät och kapade system runt om i världen, eller rena botfarmer belägna hos mindre nogräknade Internetleverantörer utanför Västvärlden. Kapade system kan vara allt från routrar till smart-teve, och eftersom de generellt kör Linux eller *BSD eller annan *NIX så går det att köra i stort sett vilken ändamålsenlig botprogramvara som helst på dem.
Det är nu lagt extra spärrar både via Cloudflare och direkt på den faktiska servern mot registreringar av konton, vilket gör att det inte går att registrera konton om man sitter på fel plats eller detekteras som suspekt av andra anledningar, men i storleksordningen 98% av läsarna gör inte det.
Sedan tidigare har jag satt upp ett antal hemmasnickrade regler i Cloudflare för att bekämpa de DDOS-attacker som ryssarna körde mot bloggen under det fullskaliga krigets första två år, och som sedan dess effektivt har stoppat alla attacker. Cloudflare stoppar automagiskt en hel del attacker, men andra krävde handpåläggning.
En sådan är att det är Cloudflare Managed Challenge om man sitter i länder utanför Västvärldens demokratier. Ryssarnas DDOS-attacker skedde från länder utanför EU och en Cloudflareutmaning finns på de länderna sedan 2024 vilket stoppade problemet som brukade uppstå i samband med antingen ryska motgångar eller inför ryska försök till offensiver eller i samband med större ryska påverkansoperationer i media. Man försöker koordinerat tysta pro-Ukrainska kanaler när man kör dessa.
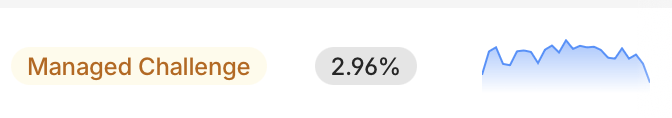
Det visar sig att 97% (97.04%) av trafiken från utanför Väst är illegitim och blockeras av denna regel. Det säger något om hur stort dagligt säkerhetshot länder utanför Väst utgör – det är knappast bara bloggen som ständigt anfalls av olika botnät.
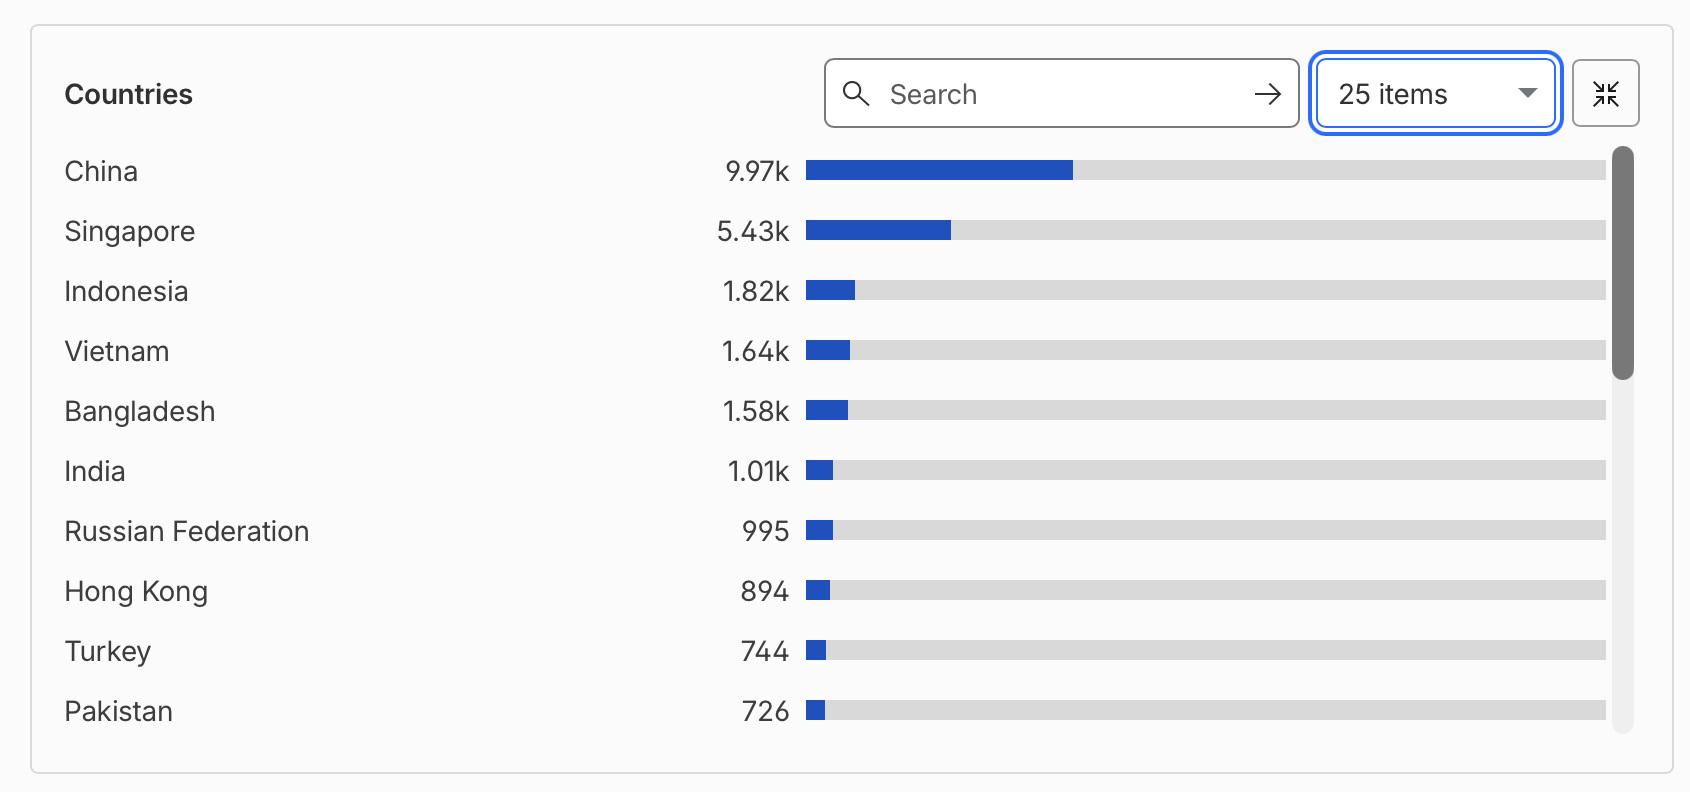
Kina är här största källan till angreppsförsök som inte klarar av Cloudflares utmaning, följt av välordnade Singapore, Indonesien, Vietnam, Bangladesh osv. Ryssland själv är bara en mindre del. Notera på siffrorna nedan att det inte pågår någon DDOS just nu, då handlar trafiken om miljontals anrop från dessa länder på ett dygn, ofta utan att avsluta HTTPS-sessionerna, utan att hålla dem öppna för att sänka servern. Cloudflare cachar dock det mesta, men det räcker att tillräckligt många procent av tiotals miljoner kommer igenom för att hänga en server. Vid anfall kan man också gå in och höja säkerheten i Cloudflare så all trafik får en challenge, vilket före jag satte upp de geografiska reglerna löste problemet inom tio minuter, kombinerat med att jag manuellt fick köra skill på alla hängande serverprocesser. Utan att manuellt skjuta ner de hängda processerna brukade det ta ca 30 minuter att få igång trafiken igen efter bot protection aktiverades.
Nu är det på grund av de skärpta brandväggsreglerna några år sedan ett lyckat anfall gjorts mot bloggen och när det begav sig tror jag det värsta anfallet sänkte bloggen typ en timme, varav 30 minuter pga att jag var offline och inte märkte något. Det hela går iaf att avstyra via mobiltelefonen.
En timme är ungefär som angrepp mot andra publika sajter eller tjänster. Irriterande, men ett övergående problem med någon timmes verkan i värsta fall. Allvarlighetsgrad: gå och ta en kaffe i väntan på att tjänsten börjar fungera igen. Då har man ändå med rysk cyberkrigföring att göra. Man ska inte ignorera hotbilden, för att det tar så kort tid att stoppa angrepp beror på ständigt aktivt arbete.
Andra kommer igenom ändå och försöker registrera konton, men blockeras mot nyregistrering av konton, där USA är i särklass största hotet i försök att registrera konton när övriga ovan mestadels blockerats bort.
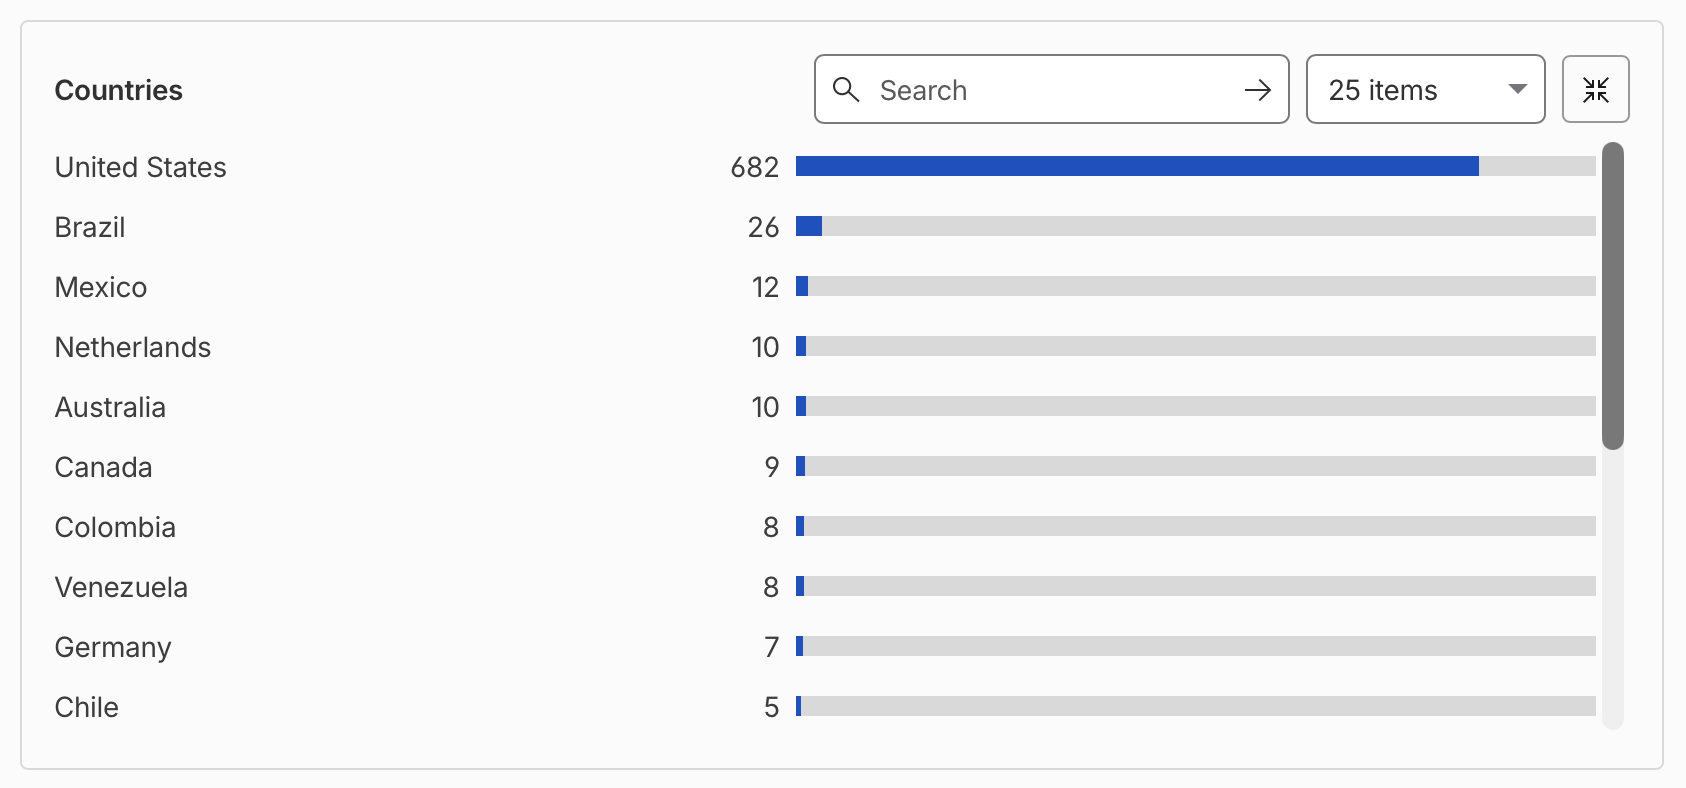
Som rikt land finns det förstås mycket enheter att kapa i USA, men även förmodligen gott om SEO-skurkar också, såväl som amerikanska hackers.
AI kommer bara öka angreppen och missbruken av bloggen, liksom mot alla andra Internettjänster, och det är ett ständigt arbete att motarbeta detta. Sten-sax-påse pågår ständigt i alla professionella driftsmiljöer och av den anledningen är cyberhot inte så allvarliga som en del gör gällande – för det jobbas hela tiden med dem och att 97% av trafiken från utanför Väst avvisas som illegitim visar på detta.
Upprepar att du inte behöver registrera ett konto för att läsa bloggen, och om du registrerar ett konto och inte skriver en kommentar som godkänns, så kommer kontot inom kort automatiskt raderas.
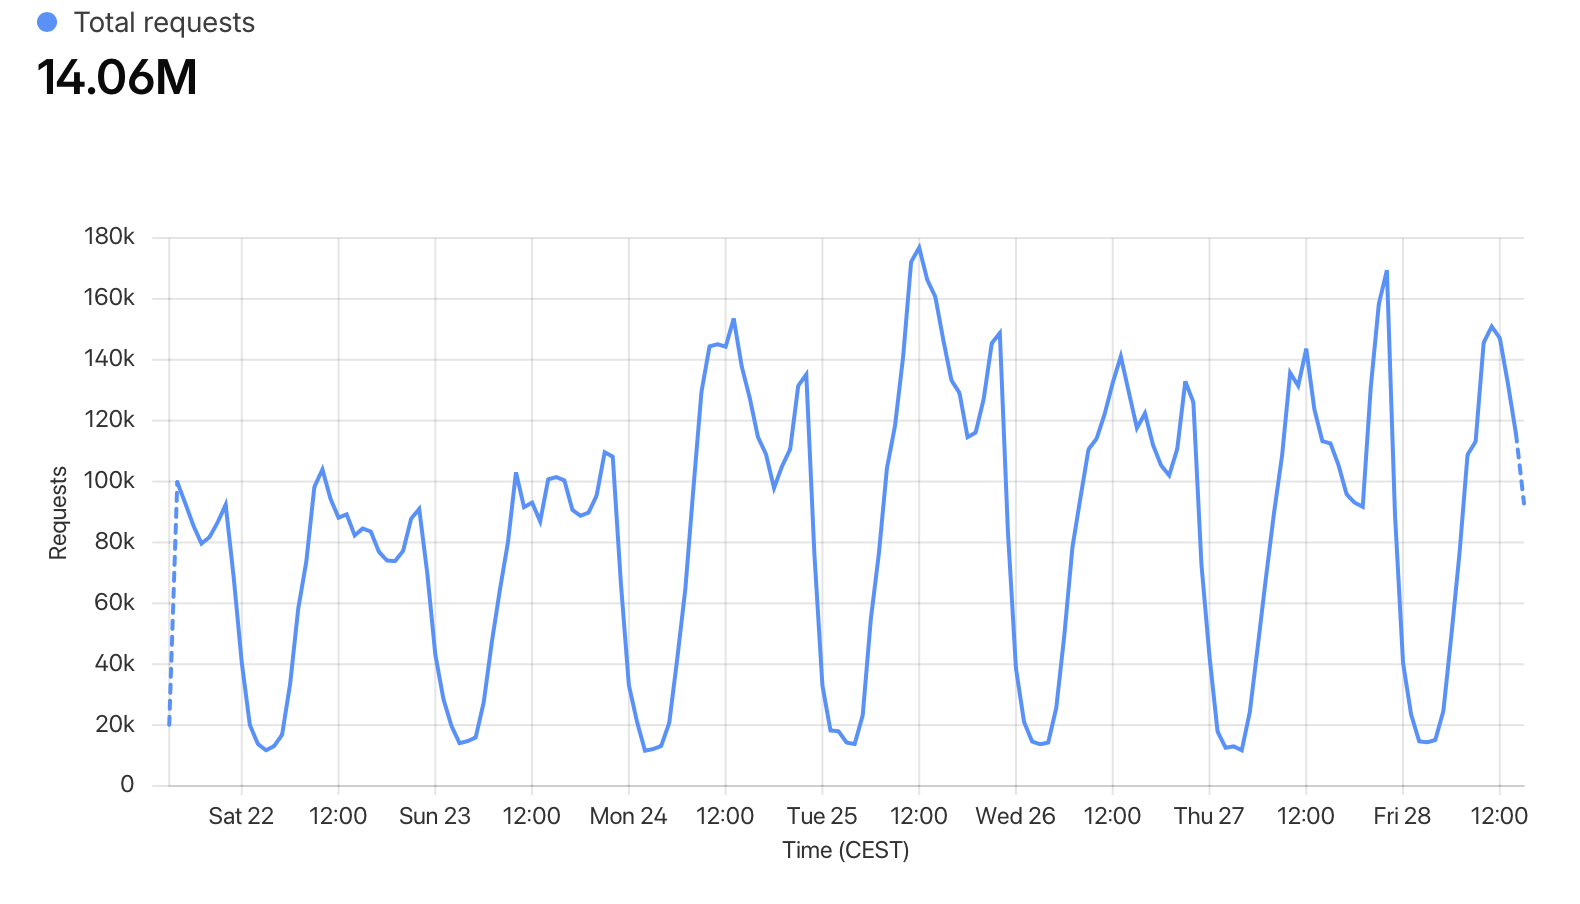
Lite allmänn trafikstatistik via Cloudflare.
Senaste veckan har bloggen haft 376 820 unika besökare, som gjort 14 060 000 anrop, fördelat på 2 190 000 sidor, och laddat ner 908 GB data.
Fördelningen av trafiken är ganska exakt 50% desktopdator och 50% mobil eller surfplatta.
Webläsarna ChromeMobile, Chrome och MobileSafari är ungefär lika stora.
Telia är med 3 260 000 anrop största Internetoperatören, följt av Tele2 med 1 780 000 anrop, Bahnhof med 1 470 000, Telenor med 1 250 000 och Bredband2 med 580 000. Visar på hur omfattande Telenors köp av Bahnhof är.
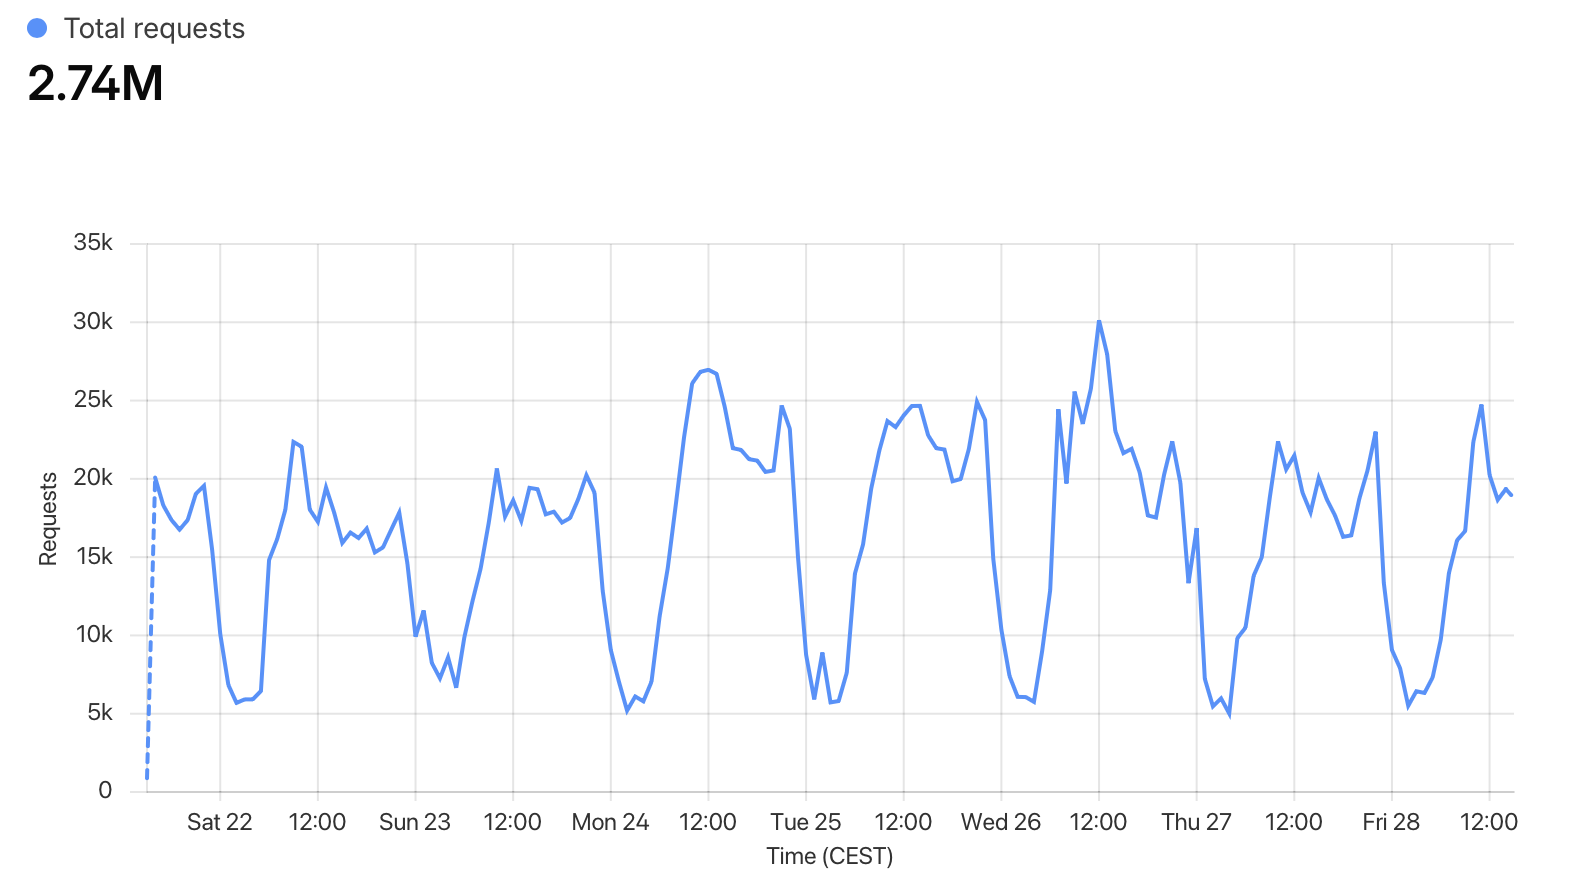
Mest lästa artikeln senaste veckan är Ukraina: Ryska Afipskji-raffet bombat – Ukraina kan tillverka 300 drönarrobotar per dygn med 106 000 visningar följt av Ukraina: Ozons största ryska lager bombat, kemiskt lager i Nyen nedbrunnet – rysk vapengömma hittat utanför Berlin med 105 000 visningar. Samtliga veckans Ukrainaartiklar ligger rätt stabilt på drygt 100 000 visningar på en vecka, undantaget dagens artikel som inte varit ute ens ett halvt dygn än. Förstasidan har visats 802 000 gånger så grovt räknat står förstasidan plus Ukrainaartiklarna för 1 500 000 av 2 190 000 sidvisningar på en vecka.
För faktisk loggning som jag använder dagligen och på finare nivå körs Javascriptbaserade Matomo, som körs i användarlagret som Javascript i din webläsare och som laddar upp din aktivitet på bloggen till bloggens server. Denna data delas inte. Cloudflares loggning sparas inte mer än en vecka, men sker på transportnivå inte användarnivå. Trafiken enligt Matomo är ungefär 50% av den som Cloudflare loggar, vilket visar att ungefär hälften av läsarna medvetet eller omedvetet blockerar sådan Javascriptspårning i sina webläsare. Cloudflares trafik är dock den riktiga och undantar inget. Och sidanropen inkluderar inte Matomoanrop, vilket annars kunde förklarat 100% skillnad. Man kan misstänka att även uppåt 50% även blockerar reklamen och innebär uteblivna intäkter.
Upprepar – har du av någon anledning registrerat ett konto på bloggen, vilket tre personer gjort idag utan att kommentera, skriv en kommentar, annars kommer kontot automatiskt att raderas inom en kort tidsperiod. Du behöver inte registrera dig för att läsa bloggen – bloggen är gratis att läsa, registrering krävs bara för att kunna kommentera.
Med det önskas härligt fredagsmys.

37 kommentarer
Vad är SEO?
Search engine optimization. Olika fulknep att försöka förbättra en sajts träffar på Google. Får flera hundra mail i veckan från sådana som vill att jag ska placera artiklar på bloggen mot ersättning, så de ska få länkar i till synes legitima (nåja) artiklar. Svarar aldrig på skiten, de flesta sådana mail går rakt i spamlådan, men med AI har de börjat kunna formulera sig på svenska och mer trovärdigt.
Har också blivit svårare att SEOa enligt min kompis som kan sånt. Tidigare har jag uppfattat det som legit men det är väl det legita som bannats iväg.
SEO står för Search Engine Optimization, (vilket på svenska betyder sökmotoroptimering).
trevligt hej 😊
Test. Lever mitt konto? 😉
Trevlig helg!
Du har uppenbart kommenterat förr. Kontots blotta existens betyder att det lever. De andra är puts väck.
Rimligt 😉
Mitt konto lever med – trevlig helg!
Ser ut som att det gör det för mig med =)
Mitt med, då blev jag glad, trevlig helg till alla !
Singapore är där man host:ar sånt som man vill att kineser skall kunna komma åt, det blockas inte så hårt från Kina till Singapore. Så de är rätt stora inom hosting-scenen vilket väl är orsaken till att de hamnar högt i listan.
Ooooh, jag tror jag vet vilken galax långt, långt härifrån som den obskyra popkulturella referensen hänvisar till!
Får man något pris?
Eller det kanske inte var en tävling?
Tillhör allmänbildning. Ser det som så att om någon inte vet vad som åsyftas så vet man att den personen kan man inte ta på allvar när det kommer till film.
Hehe, erkänner att jag missat något men gillade å andra sidan automagiskt.
Mys o mys – det regnar ju 🙁
——
Telia är med 3 260 000 anrop största Internetoperatören, följt av Tele2 med 1 780 000 anrop, Bahnhof med 1 470 000, Telenor med 1 250 000 och Bredband2 med 580 000. Visar på hur omfattande Telenors köp av Bahnhof är.
——
Och Telia har köpt Bredband2. Som alltså byter från Telenor till Telia på mobilsidan.
De 5 stora har blivit 3.
Har missat att Telia köpt B2. Eller glömt bort. Man kan ju undra var Konkurrensverket håller hus.
Oxå bommat. Men mitt mobila bredband (testkör pga GC:s priser) skall få nytt SIM-kort. Funkar bra nu – får se hur det blir med Telia.
250+ kr billigare med mobil 5g. 3000/år. 2 hus, 6000:-. Men fibern är bättre på uppladning och svarstid. Inget för nätspel kanske.
GC=Global Connect, sammanslaget med IP-only.
Bäst att skriva en rad eller två då:
Trevlig helg! Tack för ditt obeskrivligt gigantiska jobb med Ukrainatråden!
Inte tillräckligt många som använder Firefox för att hamna på listan ser jag.
Har alltid minst två flikar av bloggen öppna, just nu tre.
Har följt bloggen i många år då jag bott i USA men sedan september förra året har jag flyttat tillbaka till Sverige efter 25 år i USA. Bestämde mig för att registrera mig och kanske kommer delta lite mer aktivt i dessa diskussioner framöver. Har sett att det finns många intressanta kommentarer och filosoferande här vilket är lite intressant.
Tack för en bra alternativ informationskälla/analys och Happy Friday! 🙂
Intressant fredagsmys, även om jag har svårt hänga med i alla facktermer. Jag är mycket duktigare på annat, t ex debet och kredit.
Just IT-relaterade saker har jag aldrig lyckats uppbringa intresse för.
Dock kan jag lätt leva mig in i känslan av att ha uppnått ett större mål, i det här fallet rensa bort skit och tillse att ingen annan skit kommer in.
Tack annars för en informativ och även underhållande blogg, läser varje dag.
Tack, ja, rätt gött att ha städat ordentligt.
Då önskar jag alla en trevlig helg med ett första inlägg, även om jag följt bloggen i flera år! Stort, stort
tack för såå mycket jobb och information Lars!
Då önskar jag alla en trevlig helg med ett första inlägg, även om jag följt bloggen i flera år! Stort, stort
tack för såå mycket jobb och information Lars!
Du är bäst Lars. Ville bara säga det. Tack för allt du gör
Det var snällt skrivet av dig. Tack själv.
Wow, tänkvärt och imponerande jobbat mot skiten.
Gött att höra att rysstrollen fått det jobbigare.
Slava Ukrani
Nu driver jag inte blogg eller blogg av denna kaliber. Oaktat detta med SEO-spamkonton som kan aktiveras för obra ändamål till gagn föf obra intressenter och allt vad det innebär låter det otroligt tillfredsställande att bara få städa bort skräpet på ett effektivt sätt. Jag har med åren liksom utvecklat en allergi för stök och gammalt skräp som ockuperar plats (särskilt vad gäller filer) och 100.000 konton färre i registret låter verkligen som ljuv musik! Styrkekram.
Vi ser frekvensen för samtliga sidanrop & för falska, och de verkar följa varandra något så när. Men saknar frekvensen ut för äkta sidanrop, det är väl detta som kan avslöja hur människor faktiskt läser bloggen. Vore intressant att se hur det korrelerar mot tex elpriser som också visar människors och samhällets beteenden.
Vi ser frekvensen för samtliga sidanrop & för falska, och de verkar följa varandra något så när. Men saknar frekvensen ut för äkta sidanrop, det är väl detta som kan avslöja hur människor faktiskt läser bloggen. Vore intressant att se hur det korrelerar mot tex elpriser som också visar människors och samhällets beteenden.
Själv ser jag många attacker från ukraina, mest ssh där man försöker gissa userid/pwd.
( ser även singapore, bulgarien usa m.fl. ) Men det stör mig att ukraina bränner sitt rennome
på att hacka västländer.
Det är oftast kapade enheter som används, dvs visar inte faktiskt ursprungsland.
Ja, särskilt ryssen är ju intresserade av att så att säga ”…ukraina bränner sitt rennome”.
Nja, även om det är kapade datorer så visar det att säkerheten är undermålig. Ukrainska isp kan on de ids, detektera pågående attacker och spärra dessa ip.
Utan att på plats undersöka datorerna kan man inte säga att det är ukrainare som ”hackar” eller att det är någon annan som utnyttjar hackade datorer. Jag kan bara se att attackerna kommer från ukrainska nät. Detta kan inte vi göra det måste lokala förmågor göra.
Att det kommer mycket attacker från ukrainska nät kan medföra att dessa nät blockas i sin helhet, och det förlorar ukraina på.
Jag har anmält svenska IP som stått för attacker, exakt noll respons har fåtts från berörda ISP. Fattar du hur många anmälningar de skulle behöva hantera om de brydde isg?
Till och med råkat blocka en legitim användares IP en gång, som hade en kapad enhet i sitt hem. Läsaren hörde av sig när hen upptäckte att hen blockats, och det hela utreddes vad det var för grej som var kapad av ett botnät.
Ja, tycker mig minnas att du bloggade om detta för flera år sen, Lars. Låter som en hopplös kamp mot bottenlös lort.